Anticiper les risques. Renforcer la défense. Préparer la réponse.
Gouvernance et conformité, tests d’intrusion, détection et réponse aux incidents : un programme cohérent, dimensionné pour votre organisation et vos obligations.
Discuter de ce besoinTrois domaines, un programme.
Commencez par un diagnostic ou choisissez un accompagnement ciblé.
Gouvernance & conformité
Donner un cap : maturité, risques, politiques, conformité CDP et pilotage du programme.
- Diagnostic de maturité et feuille de route
- Conformité CDP et préparation aux audits
- RSSI à temps partagé
- Sensibilisation des équipes
Tests d’intrusion & Red Team
Éprouver vos défenses dans un cadre autorisé, puis vérifier les corrections.
- Tests d’intrusion web, mobile et réseau
- Revue de configuration cloud et Microsoft 365
- Exercices Red Team convenus
- Contre-test après correction
Détection & réponse
Voir les attaques, réagir vite et reprendre l’activité.
- EDR, SIEM et cas de détection
- Plan de réponse et exercices de crise
- Investigation numérique (DFIR)
- Continuité et tests de restauration
Une expertise reliée à vos enjeux.
Pour les directions qui veulent savoir où elles en sont, réduire les risques majeurs et préparer leurs équipes à un incident.
- Une exposition mal connue et des priorités floues.
- Des exigences réglementaires ou clients à démontrer.
- Aucune surveillance ni plan de réponse en cas d’incident.
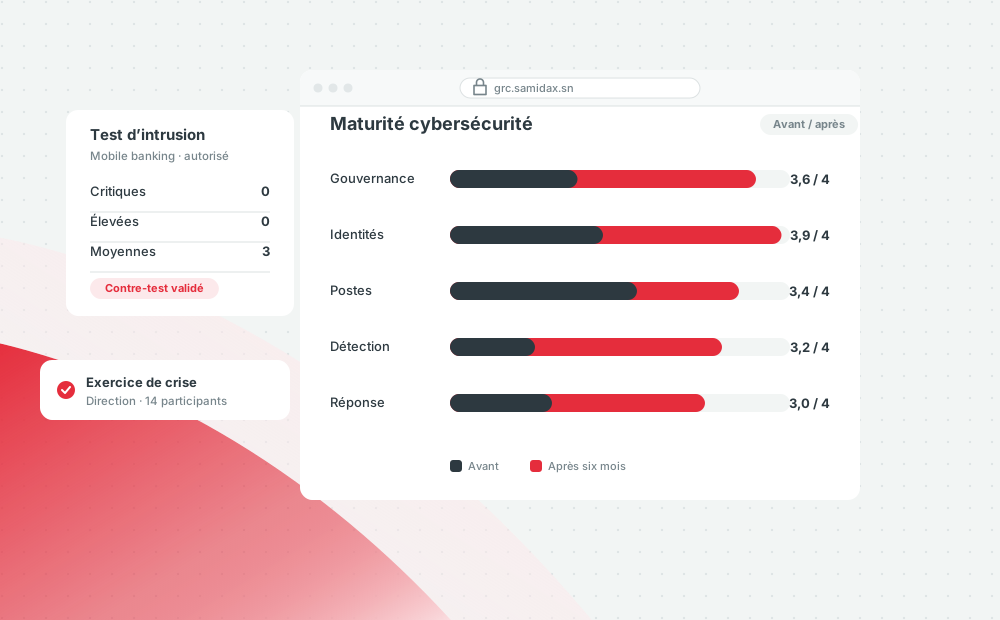
Notre point de départ : observer les usages, identifier les contraintes et choisir un premier périmètre utile.
Ce que vous recevez.
Un périmètre et des critères de réussite convenus avant le démarrage.
Diagnostic et feuille de route
Un niveau de maturité, des risques priorisés et un plan validé par la direction.
Contrôles en place
Identités, postes, journaux et détection configurés et documentés.
Capacité de réponse
Plan de réponse, procédures et exercice de crise avec vos équipes.
Comment démarrer.
Trois formats, du plus court au plus durable. Les durées sont indicatives et précisées après cadrage.
Diagnostic de maturité
État des lieux, risques et feuille de route priorisée.
Test d’intrusion
Un périmètre autorisé, des règles d’engagement et un contre-test après correction.
Programme sécurité
Mise en œuvre de la feuille de route et RSSI à temps partagé.
Technologies
ISO 27001 · NIST CSF · EDR · SIEM · Entra ID · Tests d’intrusion
Choisies après cadrage, selon votre environnement et la maintenabilité recherchée.Avant de démarrer.
Les réponses aux questions que nos clients nous posent le plus souvent avant de démarrer.
Une autre question ?
Écrivez-nous : nous vous orientons vers la bonne expertise et la bonne première étape.
Poser une question01Par où commencer ?
Par un diagnostic. Il permet de corriger d’abord les risques les plus graves, au lieu d’acheter des outils au hasard.
02Assurez-vous une surveillance 24 h/24 ?
Les horaires, astreintes et délais d’intervention font l’objet d’un accord spécifique. Nous pouvons aussi construire la capacité de votre équipe interne.
Des réalisations dans cette expertise.
Du contexte aux résultats, découvrez comment nous avons mené ces projets.
 Voir l’étude de cas
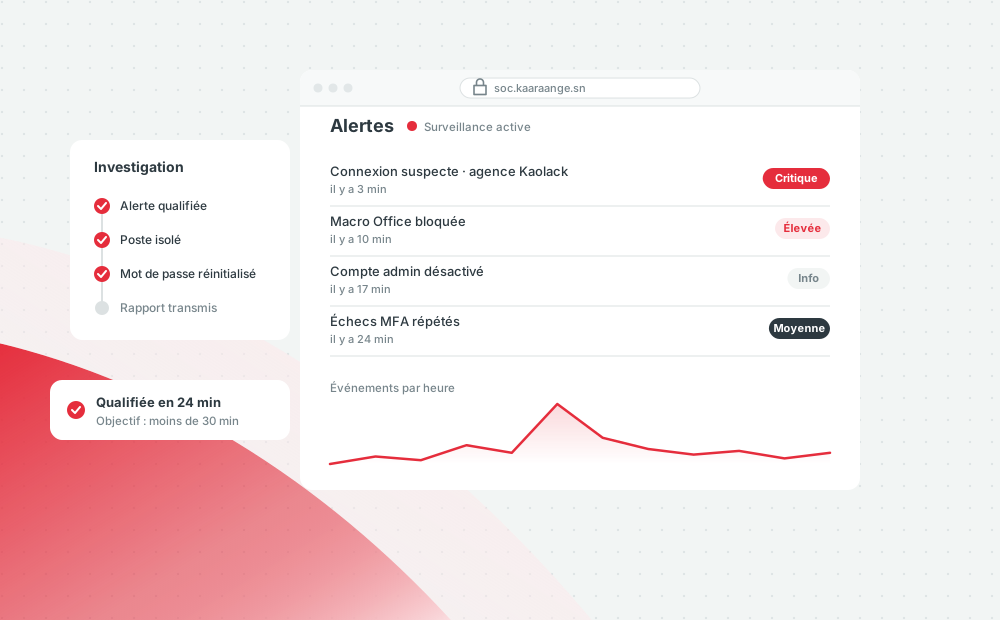
Un programme de cybersécurité pour protéger 120 000 comptes clients.
Diagnostic, test d’intrusion, détection et plan de réponse : la sécurité d’une institution de microfinance remise à niveau en six mois.
 Voir l’étude de cas
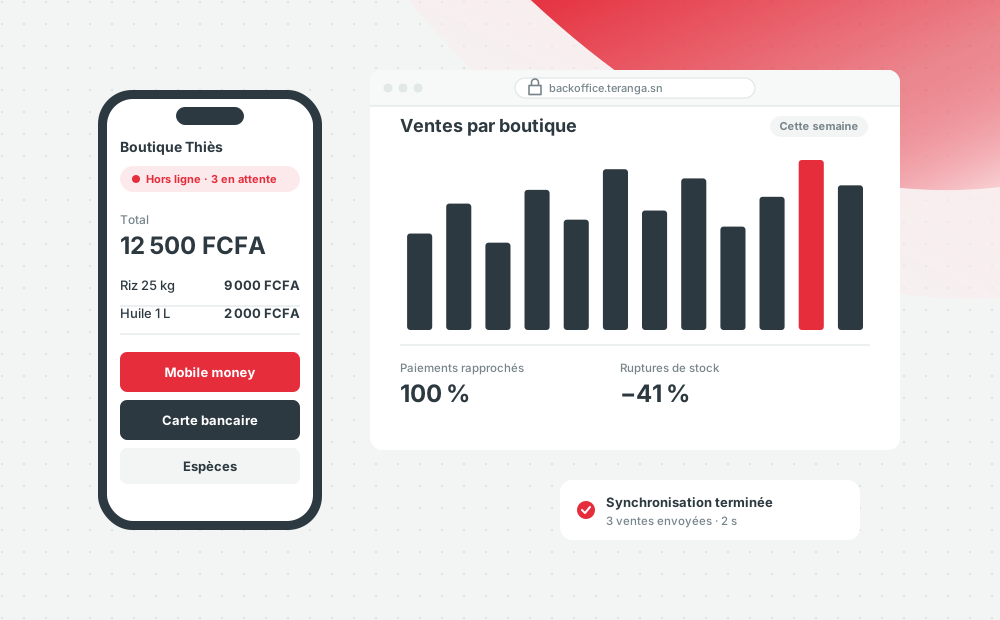
Commandes, stocks et paiements mobiles réunis dans une seule application.
Une application hors ligne pour 38 boutiques, avec un encaissement mobile money rapproché automatiquement.
Poursuivre votre exploration.
Nos expertises se complètent : un projet logiciel se construit avec le cloud et la sécurité.
Vous avez le défi. Faisons le premier pas.
Un premier échange suffit pour clarifier le besoin et la prochaine étape utile.